Elles servent à autoriser le protocole NDP de résolution d’adresse, qui joue le même rôle pour IPv6 que le protocole ARP pour IPv4 (mais ARP n’étant pas basé sur IP, il n’est pas filtré par iptables ; par contre on peut le filtrer avec arptables) et gère aussi l’autoconfiguration sans état (SLAAC). Sans cela, aucune communication IPv6 possible sur un LAN.
Les numéros de types et codes ne sont pas forcément identiques en ICMP(v4) et ICMPv6 pour une même fonction. En plus c’est plus difficile à retenir que les noms. Donc il vaut mieux utiliser les noms, que l’on peut afficher comme pour iptables avec la commande suivante :
ip6tables -p icmpv6 -h
On peut voir que les noms des types ICMPv6 utilisés par le ping sont les mêmes qu’en ICMP : echo-request et echo-reply.
ip6tables -A INPUT -p icmpv6 --icmpv6-type echo-request -j DROP
ip6tables -A INPUT -p icmpv6 --icmpv6-type echo-reply -j DROP
ip6tables -A OUTPUT -p icmpv6 --icmpv6-type echo-request -j DROP
ip6tables -A OUTPUT -p icmpv6 --icmpv6-type echo-reply -j DROP
un de ces jours je vais faire un générateur de règles iptables pour débutant.
dernière question, ipv6 de nos jours n’est pas utilisé ?
Je veux dire que les internautes utilisent tous ipv4, la majorité des DNS ne répertorient pas l’IPV6 et quand bien même ils le feraient l’IPV4 est utilisée par défaut si disponible? ou bien il y a vraiment des internautes qui naviguent sans ipv4?
Dans le script original il y avait ACCEPT, pas DROP.
Si. Je l’utilise pour accéder à ce forum.
Et aussi IPv6 de plus en plus.
D’où tiens-tu cela ?
Non, c’est l’inverse : IPv6 est utilisé par défaut si disponible.
D’une part, utiliser IPv6 n’exclut pas utiliser IPv4.
Mais oui, dans certains pays il y aurait des internautes qui n’ont qu’une connectivité IPv6 à cause de la pénurie d’adresses IPv4. Pour accéder à des services qui ne sont disponibles qu’en IPv4 ils doivent passer par des passerelles qui font la traduction IPv6-IPv4.
Une dernière question mais bon il y a marqué que ce fil est pour “les nuls” alors je me lache ^^
si je veux filtrer une machine sur mon parefeu, que j’ai son ipv4 et son ipv6
Dans le parefeu ipv4 inutile de drop son ipv6 et inutile de drop son ipv4 sur le parefeu ipv6?
Bonjour, je commence à toucher un peu à systemd,
idéalement le parefeu devrait tourner à quel moment?
J’imagine après le démarage d’iptables mais avant l’initialisation des cartes réseaux?
Problème quel est le nom du service initiant iptables que je ne lance pas le script trop tôt.
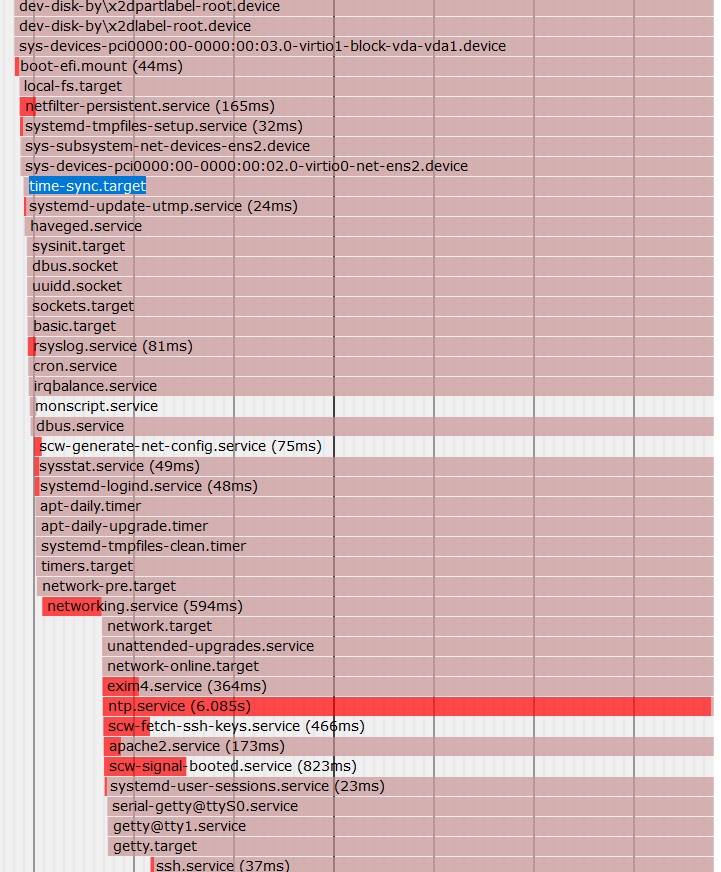
Il faut démarer le script du parefeu avant “networking.service” c’est bien ca?
edit : je viens de faire un systemd-analyze plot > /var/www/html/index.html
apres un iptables-persistent et il a l’air de se lancer très tôt donc finalement pas besoin de script maison ^^
J’ai juste une question qui me turlupine : Si tu acceptes tout en sortie par défaut, pourquoi tu te donnes la peine de mettre des règles en OUTPUT ACCEPT alors que par défaut elles sont déjà acceptées ?