Je suppose l’iso live officielle. Ok.
Comment créer vous la clé USB ?
Certains outils ne gère pas bien la création d’une iso vers usb, et avec le secure boot valide.
Je suppose l’iso live officielle. Ok.
Comment créer vous la clé USB ?
Certains outils ne gère pas bien la création d’une iso vers usb, et avec le secure boot valide.
Il vaut peut-être mieux prendre l’ISO suivant au lieu d’une live…
J’approuve intensemment ce message 
1 - Il y a un certain temps il fallait une clé 8 Go maximum - aujourd’hui ?
2 - j’ai toujours écrit les .iso sur usb avec la commande cp ou dd, et jamais été déçu
J’ai gravé sur DVD une iso de Debian 13.5 net install sur un DVD de 4,7 Go, ça passe largement, mais par contre 800 Mo, malgré que l’iso faisait 792 Mo,c’est trop petit :
https://debian-facile.org/images/file-Rd0100108f78183a19c85024ed51bfc9d
toujours valable
J’ai utilisé une image autonome de Debian 13 qui devait peser 3,9Go.
Pour la clef j’ai utilisé la commande :
cp <fichier> <périphérique
Quelle image? quel lien ?
Fichier iso? img?
un fichier .iso c’est avec dd qu’on la copie sur une clef.
si on oublie le problème du secure boot, la commande cp marche très bien
si on n’oublie pas le problème du secure boot, je ne sais plus.
voir par exemple
utilisation de cp :
utilisation de dd :
mais utiliser cp m’a toujours paru « incroyable »
Tu veux dire avoir une clé non bootable avec le fichier .iso à la racine ?
C’etait une image iso de 3,9Go de mémoire.
Celle-ci : https://cdimage.debian.org/cdimage/weekly-live-builds/amd64/iso-hybrid/debian-live-testing-amd64-kde.iso
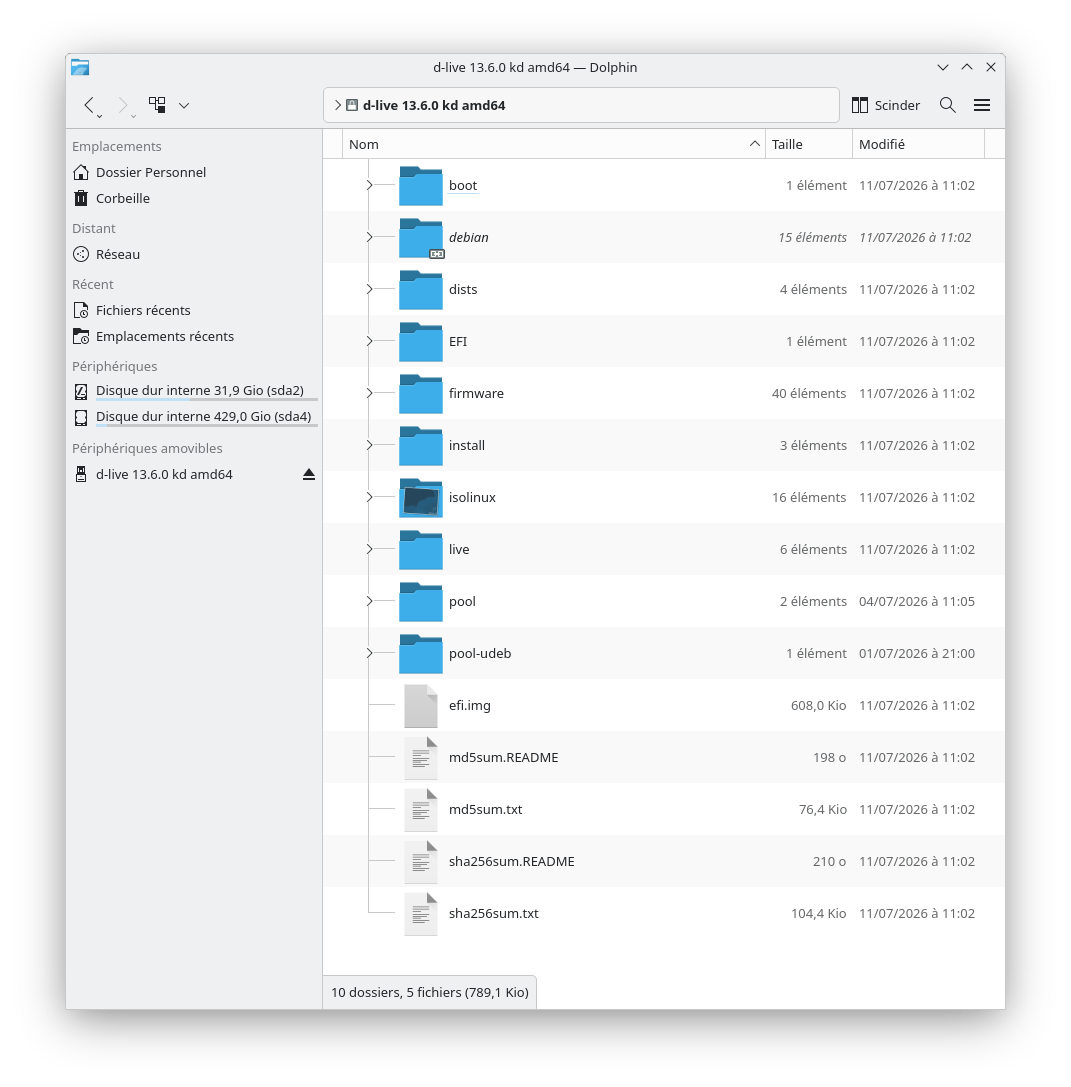
La structure de la clef après la copie ressemble à ça :
Il ne m’as pas effleuré l’esprit un instant qu’un iso d’installation ou un iso de Liveboot qui permet aussi l’installation puissent avoir des comportements différents.
C’est noté, je vais faire une clef avec une image iso > DVD
Je vais donc lire ces liens avec attention alors 
Si je ne dis pas de bêtise, cette version est une Testing (donc Forky et non Trixie), qui plus est en live. On peut argumenter sur le fait d’utiliser celle-ci ou une autre, mais ce n’est pas le débat. Pour moi, le débat est sur le fait que c’est bootable ou non en Secure Boot : j’ai survolé la doc associée à ta version, je ne trouve pas d’info claire sur la façon dont sont signés (ou pas) les binaires bootables de l’iso.
Ceci dit, le document de contenu de ton iso nous informe que la clé boote sur :
/EFI/boot/bootx64.efi
/EFI/boot/grubx64.efi
… qui doivent être, dans l’ordre, shim et grub si je ne dis pas de bêtise, donc, avec les commandes suivantes, tu dois pouvoir regarder toi-même leur(s) signature(s) :
sudo sbverify --list <chemin vers ta clé USB>/EFI/boot/bootx64.efi
sudo sbverify --list <chemin vers ta clé USB>/EFI/boot/grubx64.efinon tu tapes cp machin.iso /dev/sdz ( pas sur la partition)
quant à ventoy, il y a une option -s
========== Ventoy2Disk.sh ===============

sudo sh Ventoy2Disk.sh { -i | -I | -u } /dev/sdX   sdX is the USB device, for example /dev/sdb.

Ventoy2Disk.sh CMD [ OPTION ] /dev/sdX
  CMD:
    -i   install ventoy to sdX (fail if disk already installed with ventoy)
    -I   force install ventoy to sdX (no matter installed or not)
    -u   update ventoy in sdX

  OPTION: (optional)
   -r SIZE_MB  preserve some space at the bottom of the disk (only for install)
   -s          enable secure boot support (default is disabled)
   -g          use GPT partition style, default is MBR style (only for install)

Please refer https://www.ventoy.net/en/doc_start.html for details.
mais je confirme la nécessité de préférer parfois une iso sur une clé de 8Go à ventoy
C’est chouette avec Linux j’en apprends tous les jours 
Utilise plutôt une netinst, car elle on est sur qu’elle est conçu pour le Secure Boot. D’autant qu’en Testing, il est peut-être possible que toutes les iso ne se valent pas.
Je confirme, étant sur Forky, selon les iso, cela fonctionne plus ou moins bien.
Bonjour,
Désolé de ma latence de suivi mais un gros chantier baraque vient de nous tomber dessus.
Je fais au mieux avec les urgences
Merci à vous pour toutes ces infos sur les différences de clefs amorçables.
Pour commencer je galère déjà avec ta commande @Thierz
sudo sbverify --list dev/sdb1/EFI/boot/bootx64.efi
sudo sbverify --list dev/sdb1/EFI/boot/grubx64.efi
Error reading file dev/sdb1/EFI/boot/bootx64.efi: No such file or directory
Can't open image dev/sdb1/EFI/boot/bootx64.efi
Error reading file dev/sdb1/EFI/boot/grubx64.efi: No such file or directory
Can't open image dev/sdb1/EFI/boot/grubx64.efi
J’ai ce résultat, et débutant que je suis je ne comprend pas pourquoi… Pourtant les fichiers sont bien là sur la clef dans le dossier EFI/boot
Tu as oublié le / devant /dev/sdb1