Je vais droit au but :
je ne trouve pas de documentation valable sur OpenLDAP.
J’aimerais monter un serveur LDAP pour que les clients linux s’authentifie via LDAP, avec création
du dossier dans /home. ( et pourquoi pas des client windows )
Quand je trouve quelque chose, soit c’est bâclé, soit ça fait 55 pages et c’est indigeste, soit c’est vieux comme Mathusalem.
OpenLDAP est vraiment le sujet qui me hante depuis quelques années, mais je ne trouve pas LE tuto.
Ça a l’air tellement puissant et efficace.
Je fantasme peut être …
Vous faites comment ???
Guillaume
PS : un jour peut être, je saurai utiliser phpldapadmin. Je veux rêver
De souvenir sur OpenClassroom les cours n’était pas ‘outdate’, de toute façon ça ne bouge pas vraiment la technique sur LDAP, donc même un bon tutoriel de 3 ou 4 ans devrait s’adapter très facilement.
J’avais déjà ouvert un sujet là-dessus sur ce forum, mais je crois que personne ne comprend ce truc.
Du coup, je crois que je vais utiliser samba pour faire ça.
Et celui-ci ne dit pas non plus de grosses conneries :
Reste à faire ta petite soupe.
ce n’est pas que personne ici ne comprends ça, c’est surtout que pondre un tutoriel pour du ldap, faut être maso, il y a tellement de choses possible à faire avec.
Et comme déjà dit il y a déjà pas mal de tutoriel correct sur le net.
Pour rappel LDAP est une des spécialisation du LPI 300
J’ai vu pas mal de question sur le net de personnes pensant utiliser OpenLDAP pour dialoguer avec Active Directory, au final les réponses qu’ils ont en général c’est : ce n’est pas fait pour ça.
Je dis ça juste pour que tout le monde parle bien de la même chose.
Ben je dirais plutot que quand on a la chance d’avoir un active directory on n’installe pas un openLDAP
Aujourd’hui les postes clients linux peuvent sans soucis dialoguer avec un active directory et les postes clients windows sont contents d’avoir leur domaine
J’ai eu des postes windows 7 et XP qui se sont mis a ne plus pouvoir dialoguer avec l’openldap (il doit y avoir des trace de mes déboires dans l’ancien forum et qui sont restées sans solution) donc comme il y avais un AD, j’ai tout repassé dans AD et depuis plus aucun soucis que ce soit pour mes serveurs windows ou linux et mes postes clients windows ou linux.
Ok pour l’AD.
Mais, pour info, je n’ai pas envie d’installer un controleur de domaine
windows server pour avoir cette AD.
J’aimerais que mon serveur LDAP permette de se logguer sur des postes Linux, puis plus tard
sur des Wordpress, puis sur agendas, onlyoffice, des CMS …etc …
Pour avoir et controler une solution “globale”.
Je sais que le message sur l’AD ne m’est pas destiné, mon message est là pour être plus précis dans ce que je veux faire.
Gui
LemonLDAP est un équivalent de PhpLdapAdmin, c’est ça ?
Bon, j’ai réussi à faire tourner mon serveur Ldap.
La config de base est Ok.
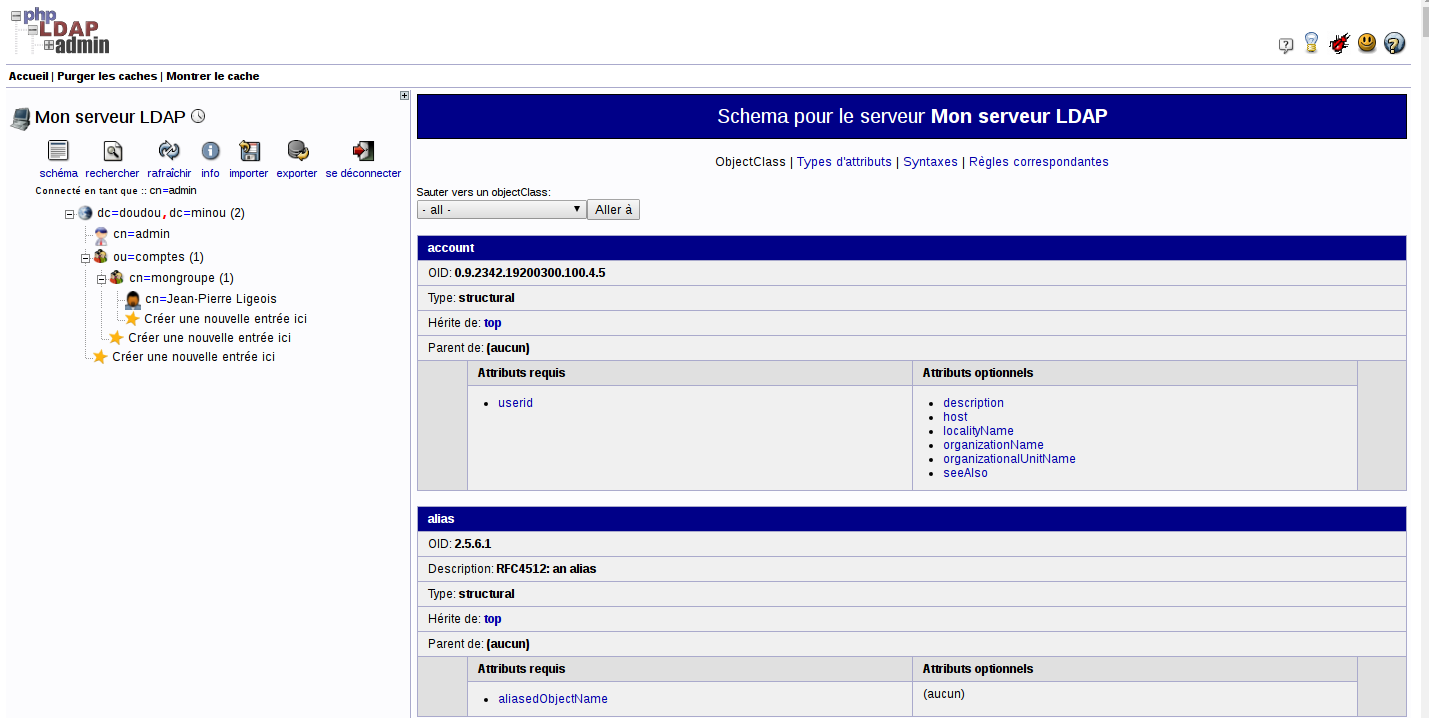
Et j’ai réussi à installer et paramétrer PhpLdapAdmin, et à créer des objets !
Je suis un peu dans la meme logique que toi pour l’apprentissage d’openldap, et les difficultés que j’y rencontre. C’est du loisir de mon coté, en dilettante. C’est bien que tu aies lancé le sujet.
Pour l’instant sur une vbox guest jessie en console. Petit à petit je monte en puissance. la difficulté étant d’apprehender la gestion de schemas, et ensuite de peupler la base. Donc aussi à un momment de trouver un client GUI “opérationnel” pour visualiser un peu mieux qu’avec ldapsearch.
J’ai relu ce matin le chapitre openldap du guide de l’administrateur debian. ça présente bien les premieres étapes, et notamment le lien avec les utilisateurs système, avec les migration tools.
Bon, les users sont créés.
Et sur mon portable client, j’ai ouvert une “session” dans xterm, avec mes users du serveur Ldap.
donc, bien !
Par contre, il ne me crée pas le /home correspondant. Et Le client ne prend pas en compte la gestion du mot de passe. C’est à dire que “su test” en tant que user simple, ne marche pas.
Par contre, en root, forcément, ça passe.
je me suis surtout basé sur ce tuto : https://debian-handbook.info/browse/fr-FR/stable/sect.ldap-directory.html
J’en suis à 30% de ma recherche. Et encore, je suis optimiste.
À+
Pour parcourir un annuaire ldap (mieux qu’avec ldapsearch…), shelldap est pas mal je trouve (en ligne de commande, c’est pas un gui, mais c’est pratique).
Pour phpldapadmin, la dernière version date de 2012, ce n’est plus très actif…