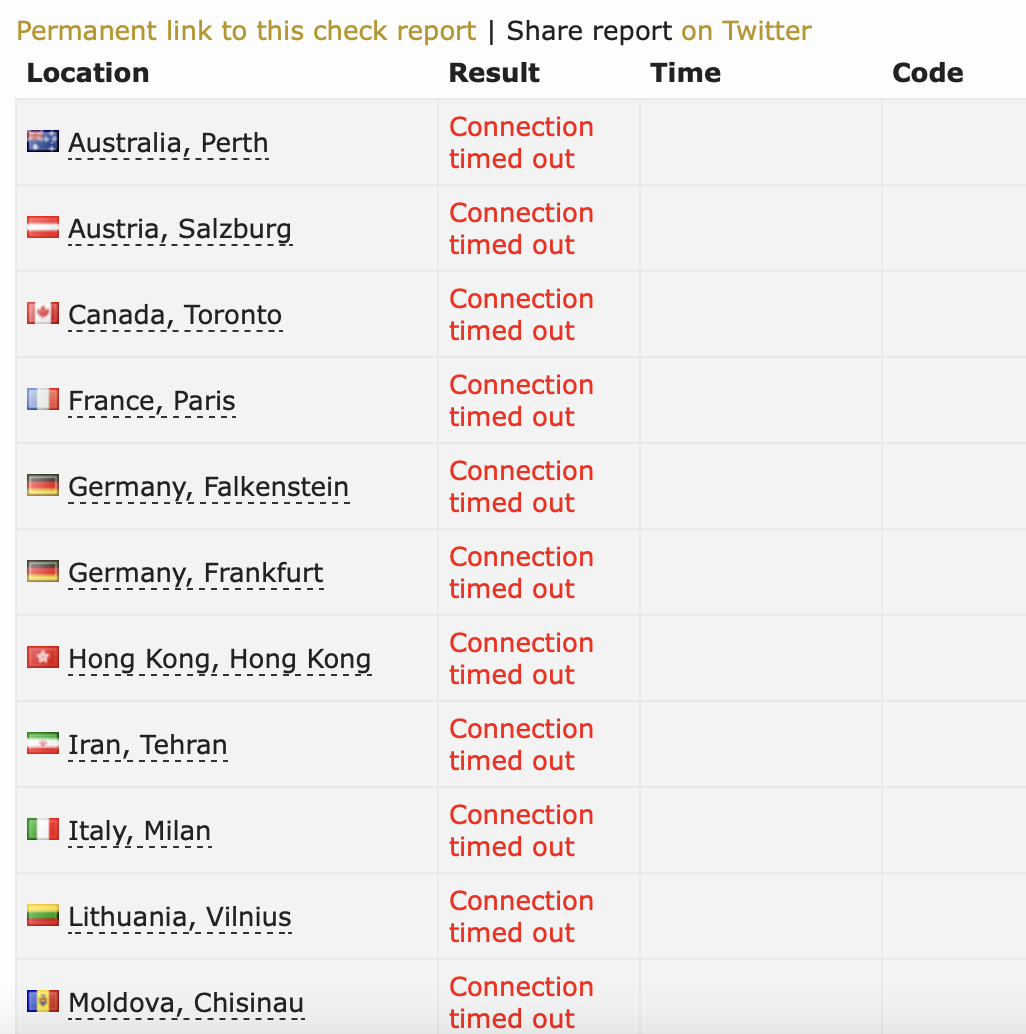
Je vous contacte aujourd’hui car je suis débutant sur Debian
Je possède un VPS sous Debian 10 avec openvpn d’installé dessus, le but étant de pouvoir faire passer tous le réseau de chez moi dessus.
J’ai donc installé ce VPN sur mon routeur, tout fonctionne jusque la.
Mais je possède un NAS Synology avec des redirections de port (tels que le port 5000 et 5001), ma question est donc comment ouvrir ces ports afin que je puisse toujours utiliser mon nas à l’extérieur depuis mon nom de domaine et donc passant par le VPN ?
J’ai pu voir sur différents forum d’utiliser iptable mais j’avoue ne rien comprendre ^^
Bonjour et bienvenue à toi dans la communauté francophone de Debian (je ne sais pas pourquoi je tape un texte aussi long),
D’abord, tu peux installer le paquet iptables-persistent afin d’avoir la possibilité de mettre tes règles dans un fichier de configuration et d’avoir le plaisir de les voir s’appliquer automatiquement au démarrage.
Ensuite, il ne te reste plus qu’à les disposer dans le fichier /etc/iptables/rules.v4 pour ce qui est de l’IPv4 et /etc/iptables/rules.v6 pour ce qui est de l’IPv6.
Enfin, il faut activer les fonctionnalités de traversée d’interfaces du noyau sur les versions d’IP requises.
Par contre, quel est le protocole utilisé par les ports 5000 et 5001 de ton NAS ?
J’aurais tendance à conseiller de mettre en place un accès OpenVPN entre ton PC portable (admettons) et le VPS. Afin que lorsque tu est en déplacement tu accèdes à ton NAS en ne passant que par des VPN.
Ceci dit, ce n’est pas ce que tu as demandé.
Il te faut effectuer sur le VPS la commande ci-dessous :
En prenant soin de remplacer 192.168.1.55 par l’adresse IP « locale » / LAN de ton NAS. Et remplacer « 80 » par le numéro de port TCP du service sur ton NAS.
Si cela fonctionne et que tu souhaites enregistrer le jeu de règles iptables, tu peux utiliser :
Les remarques ci-dessus sont tout à fait pertinentes.
J’ai testé grâce à l’utilitaire nmap et il semble que, au niveau du serveur VPS, cela fonctionne :
$ sudo nmap -sT -p 5500,5501 192.162.71.228

Starting Nmap 7.40 ( https://nmap.org ) at 2022-01-17 13:01 UTC
Nmap scan report for vps84582.serveur-vps.net (192.162.71.228)
Host is up (0.0086s latency).
PORT     STATE    SERVICE
5500/tcp filtered hotline
5501/tcp closed   fcp-addr-srvr2

Nmap done: 1 IP address (1 host up) scanned in 1.60 seconds
$
En effet, l’utilitaire nmap aurait indiqué un port 5500 dans l’état « closed » si le relais de port / port forward n’avait pas fonctionné.
L’état « filtered » semble indiquer que le problème est entre le serveur VPS et le serveur NAS. Ou sur le chemin / la route de retour depuis le NAS vers le VPS.
Pour vérifier si la communication passe bien entre le VPS et le serveur NAS, tu peux installer nmap sur le VPS puis utiliser une commande telle que :
sudo nmap -sT -p 80 192.168.1.55
(en admettant que l’IP 192.168.1.55 soit bien celle du NAS et que le port soit bien le numéro 80)
On peut aussi utiliser la commande traceroute depuis le VPS, qui permet éventuellement de savoir si le problème est situé entre le VPS et le routeur ou entre le routeur et le NAS :
sudo traceroute -n --tcp --port=80 192.168.1.55
Note : je me suis permis de conserver l’adresse IP du serveur, ce que je ne considère pas être un risque de sécurité. Ceci dit je ne le prendrais pas mal si qui que ce soit l’enlève ou me demande de l’enlever.
Ah, mais cette adresse est celle du VPS, ben alors, ça ne peut pas être l’adresse source dans la règle
car les paquets entrants dans le VPS ne viennent pas du VPS. Il faudrait plutôt le mettre comme adresse de destination (-d), mais comme cette adresse est (probablement) la seule de l’interface eth0, ce serait mieux de faire correspondre à l’interface (-i eth0), à moins que les règles que tu as faites ne soient pas pour le VPS…


 Merci de vos réponses, pouvez vous m’indiquer les étapes pas à pas pour m’aider au maximum ?