Bonjour,
je me suis créé une PKI à partir de XCA.
J’ai créé un certificat CA auto-signé, puis j’ai créé 3 certificats CA intermédiaires.
A partir d’un de ces certificats intermédiaires, j’ai créé des certificats pour des serveurs web HTTPS.
Quand j’intègre mes Sub CA et mon CA dans Firefox sur Debian, j’ai bien le site web qui est reconnu sans erreur. J’ai testé avec deux sites différents sur deux serveurs différents.
mais sur Firefox Windows, ça ne marche pas, j’ai à chaque fois une alerte qui apparait avec l’erreur SEC_ERROR_UNKNOWN_ISSUER.
savez-vous pourquoi ça ne marche pas sur Firefox Windows (v 100.0) alors que ça marche sur Firefox-ESR Debian (v 91.9.0esr )? serait-ce lié à la différence de version?
Non !
J’allais te dire de tester en installant le paquet firefox, mais il faut être sous Sid. Si tu as un poste avec, fais donc le test
Autrement, concernant Windows, c’est parce que ton autorité n’est pas reconnue. Est-ce que tu as le bouton [ Avancé ] proposé ?
Si oui, est-ce qu’un clic sur le bouton suivant [ Acceptez le risque et continuez ] te permet d’atteindre le site ?
Mais c’est une solution bancale, car tu ne peux demander à tous de faire la même chose, c’est trop contraignant.
Voilà (mes idées en passant)
PS : le site suivant montre un tuto complet concernant la production de certs avec XCA :
Oui j’ai fait tout ça, mais sur debian ça marche tel que prévu normalement, mais sous Windows ca me dit que non, et je dois valider mais l’idée c’est de ne pas le faire justement
D’autant que sans certificats USER ensuite (2ème étape), les accès seront refusé.
C’est un site à utilisation interne uniquement, donc pas d’utilisation par qui que ce soit qui n’ai pas reçu les certificats qui vont bien, le reste du monde n’aura pas accès.
C’est peut-être un programme antivirus installé sur le système windows
qui provoque l’apparition de ce message.
Je n’utilise pas windows ni les programme antivirus qu’il utilise,
mais j’imagine que ces programmes antivirus interceptent et analysent les connexions https
C’est peut-être la vérification du répondeur OCSP (Online Certificate Status Protocol) pour confirmer la validité de vos certificats q’uil faut désactivé - si on a des certificats personnels - FF : Vie privé > Sécurité
Online Certificate Status Protocol est un protocole Internet utilisé pour valider un certificat numérique X.509. OCSP est standardisé par l’IETF dans la RFC 6960. Ce protocole est une alternative réglant certains des problèmes posés par les listes de révocation de certificats dans une infrastructure à clés publiques.
J’avais ce problème au début partout, j’ai effectivement désactivé cette option.
ben en fait, c’est même une bonne pratique. Ça permet d’éviter d’exposer le Root CA.
En tout cas, je pense que c’est lié à la version de de firefox, et en particulier au fait que Mozilla veut faire en sorte que des certificat auto-signés ne puissent plus être utilisés.
J’avais lu des articles sur "comment faire pour que les navigateurs Web certifient mon AC (sans erreur : si date valide et le nom de domaine) et cela sans ajouter l’AC (Authoritée de Certification et Authoritée tierce à tous les navigateurs du monde - çà doit être payant en plus) je ne sais plus où.
Et je crois que c’était la solution : OCSP (Online Certificate Status Protocol) - sans en être sûr.
OCSP permet de centraliser cette tâche au sein d’une PKI. Afin de valider un certificat, le client n’a plus à communiquer qu’avec une seule entité : le répondeur OCSP. On peut parler aussi d’autorité de validation (VA pour Validation Authorithy ).
Personellement, je signe mes demande de certifcats avec l’AC - Il ne sont plus considérer comme auto-signé.
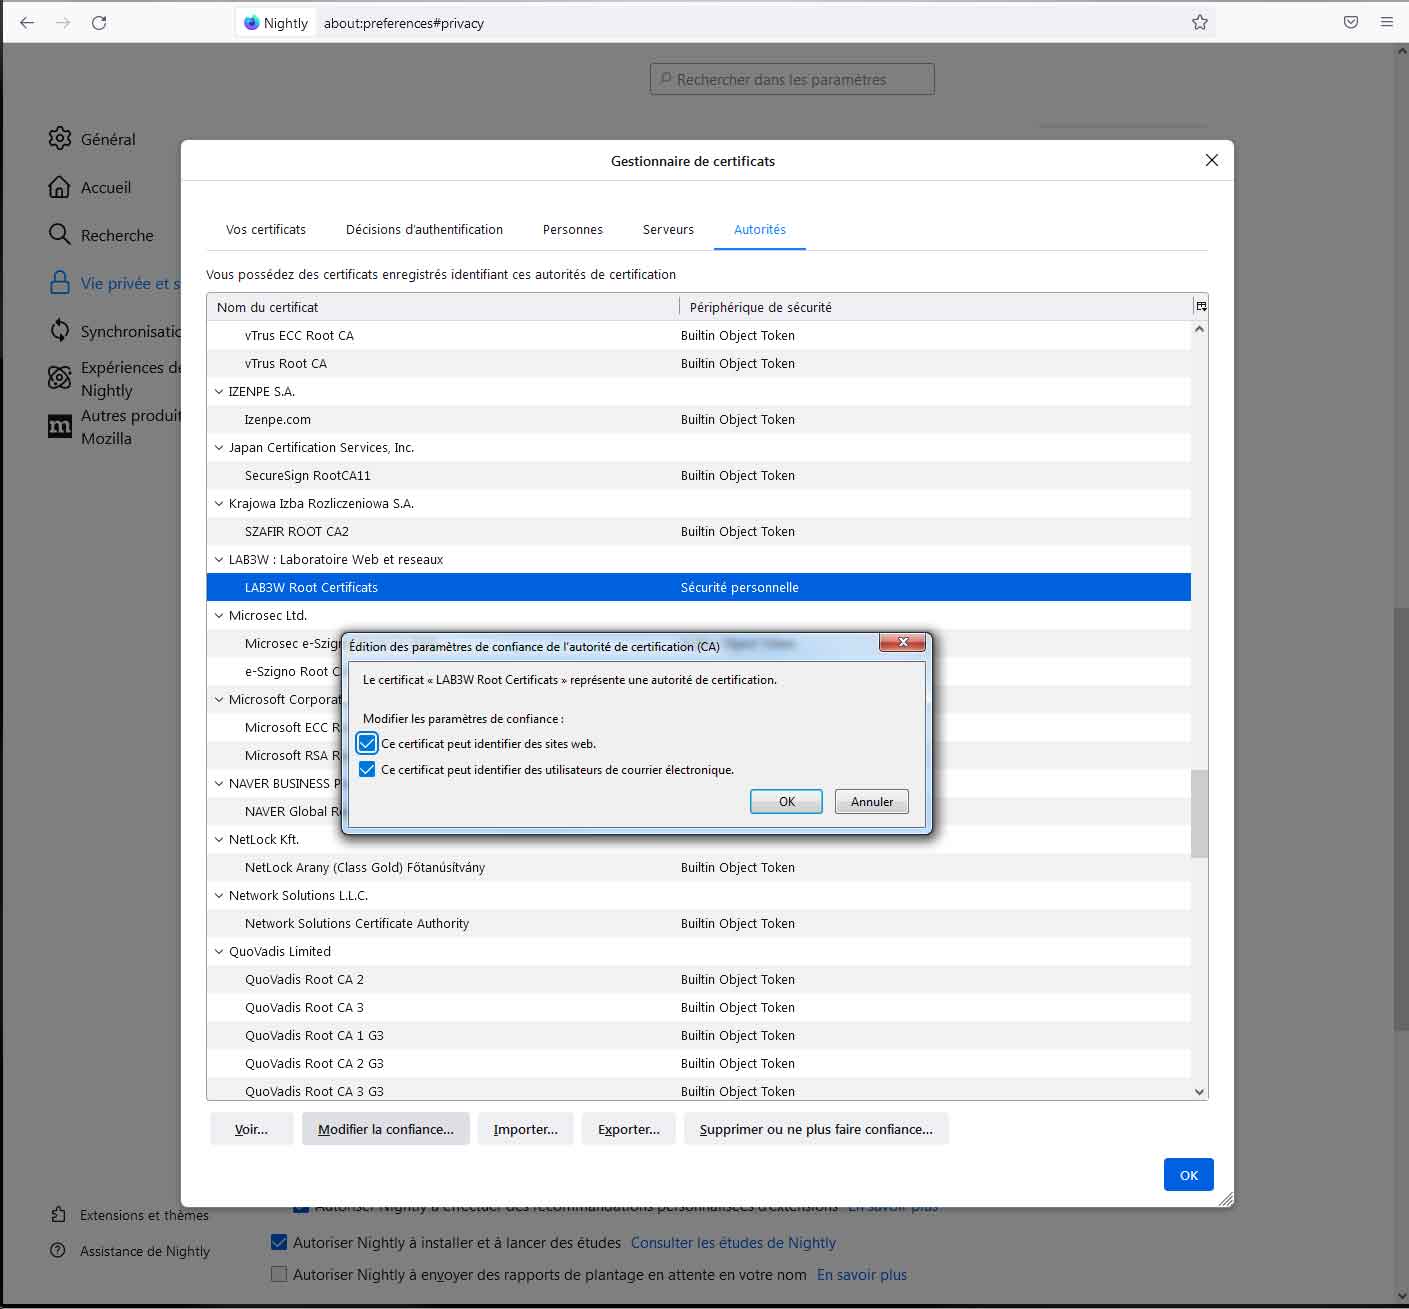
Par exemple le certificat du site Web sur https://howto.zw3b.fr n’est pas auto-signé - il est signé par l’AC LAB3W - mais qui n’est pas inclue aux navigateurs Web de la planète - Il faut ajouter soi-même l’AC LAB3W si tu veut sécuriser la connexion client-serveur entre toi et mes sites Web, seulement les miens
Mon Autorité de Certification (en passant) « LAB3W Root Certificats : http://www.lab3w.fr/pub/lab3w-cacert.crt ».
Je génère mes certifs depuis une machine (l’AC) non connecté au réseau internet - et la liste des révocations etc.. et c’est tout… par contre je suis complétement new-bee dirais-je dans ce domaine.
Je fais cela pour sécuriser ma connexion entre mon client (navigateur Web) et mon serveur Web pour que personne ne puisse intercepter la tram (mot de passe de connexion) - style le stagiare du FAI .. ou le techos de la borne
C’est exactement ce que je fais.
Cependant, dans Firefox 100.0 sur Windows, il me dit que l’autorité signataire n’est pas reconnue, alors que la version ESR 91.9 ne pose pas de problème
Donc je pense qu’il doit y avoir un truc dans firefox 100.0 qui doit imposer ça. je crois que j’ai vu quelque chose sur le sujet récemment, mais je ne sais plus où. il doit surement exister une entrée dans about:config, mais pas facile de trouver
Essaies la 102.0a1 (2022-05-12) ^^ FF Nightly La version de FF version développeur FireFox ^^ qu’il faut relancer le navigateur tous les jours Je le met à jour… 1 seconde 102.0a1 (2022-05-13)
j’ai fait le test sur une VM sous Debian SID, avec firefox-esr et firefox.
dans les deux cas, tout a bien fonctionné.
C’est donc un problème spécifique à la version Windows.
Donc je pense que je vais sauvegarder mes bookmarks et ma config (pour le cas où)
et je vais complètement désinstaller firefox avec effacement des fichiers conservés pour être sur quelque chose de propre
Cependant sous SID c’est Firefox 10.0 du 3 mai 2022, et sous windows c’est Firefox 100.0.1 du 16 mai 2022. mais comme le problème est antérieur au 16 mai, la question ne se pose pas.
C’est en effet l’inspection HTTPS de mon antivirus qui pose le problème, avec une incapacité à traiter des listes d’exclusion.
Le genre d’option mal faire finalement.
J’annule mon bugzilla et je remonte ça à ESEt pour leur dire que c’est pas top en terme de réalisation comme option.


 q’uil faut désactivé - si on a des certificats personnels - FF : Vie privé > Sécurité