Bonjour. J’ai installé veracrypt, sans trop de soucis.
Quand je veux l’utiliser ( en mode graphique), pour déchiffrer et monter un volume, il me demande le mot de passe du volume, (pas de soucis) puis le mot de passe utilisateur ou admin. Et là, que je mette l’un ou l’autre, il ne m’autorise pas.
Je ne veux pas mettre mon utilisateur (laurent) dans le groupe sudoer, car je ne veux pas que cet utilsateur (moi) ait tout en accès root. Je voudrais que seul veracrypt ait cette possibilité ( si c’est possible°. PS : je ne suis pas un pro de la ligne de commande, mais si on m’explique, je patauge et je fais.
J’ai essayé d’ajouter
laurent ALL=(ALL) NOPASSWD: /usr/bin/veracrypt
dans /etc/sudoers mais ça ne fonctionne pas
oui, mais que ce soit juste un fichier dans le volume externe, ou dans le volume caché, veracrypt demande le mot de passe (soit celui du volume externe, soit celui du volume caché), puis, dans les deux cas, il demande ensuite le mot de passe root, et là, ça bloque ( en fait, il calcule et le refuse)
Bon : ni zulucrypt ni veracrypt ne fonctionnent chez moi. Installation sans problème, cryptage long mais fonctionnel, impossible de décrypter, dans les deux cas. J’abandonne, je vais utiliser LUKS. Les fichiers ne seront pas cachés, mais ils seront protégés.
PS : je ne sais pas comment « clore » le sujet, ou mettre « résolu »
Cependant, ce n’est pas exact pour luks.
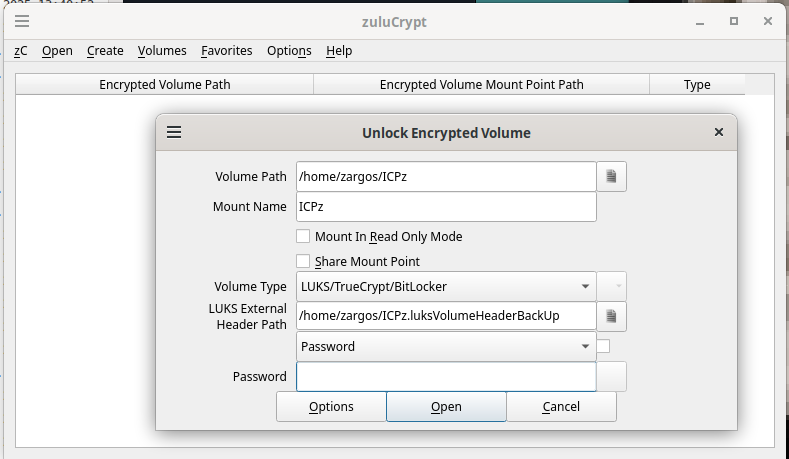
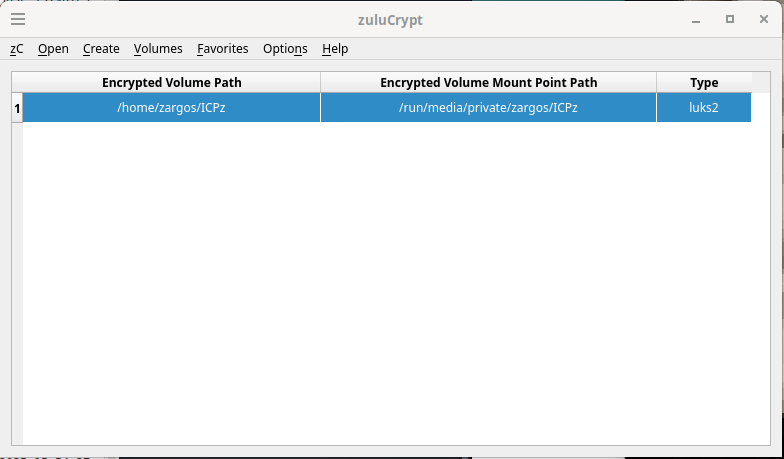
j’utilise un volume hosté dans un fichier créé avec zulucrypt.
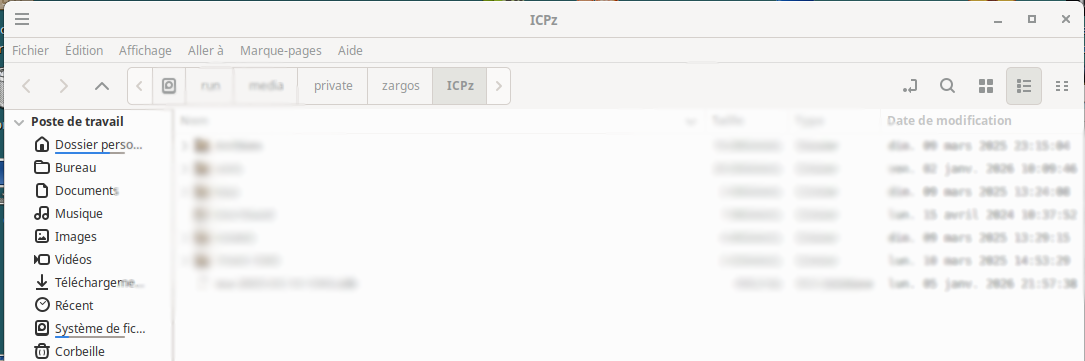
Quand il est ouvert, c’est un répertoire qui est monté par défaut dans /run/media/private/zargos. Il s’ouvre très bien, et se referme idem. Visuellement quand ce n’est pas ouvert: