Bonjour , je vous explique mon problème ,
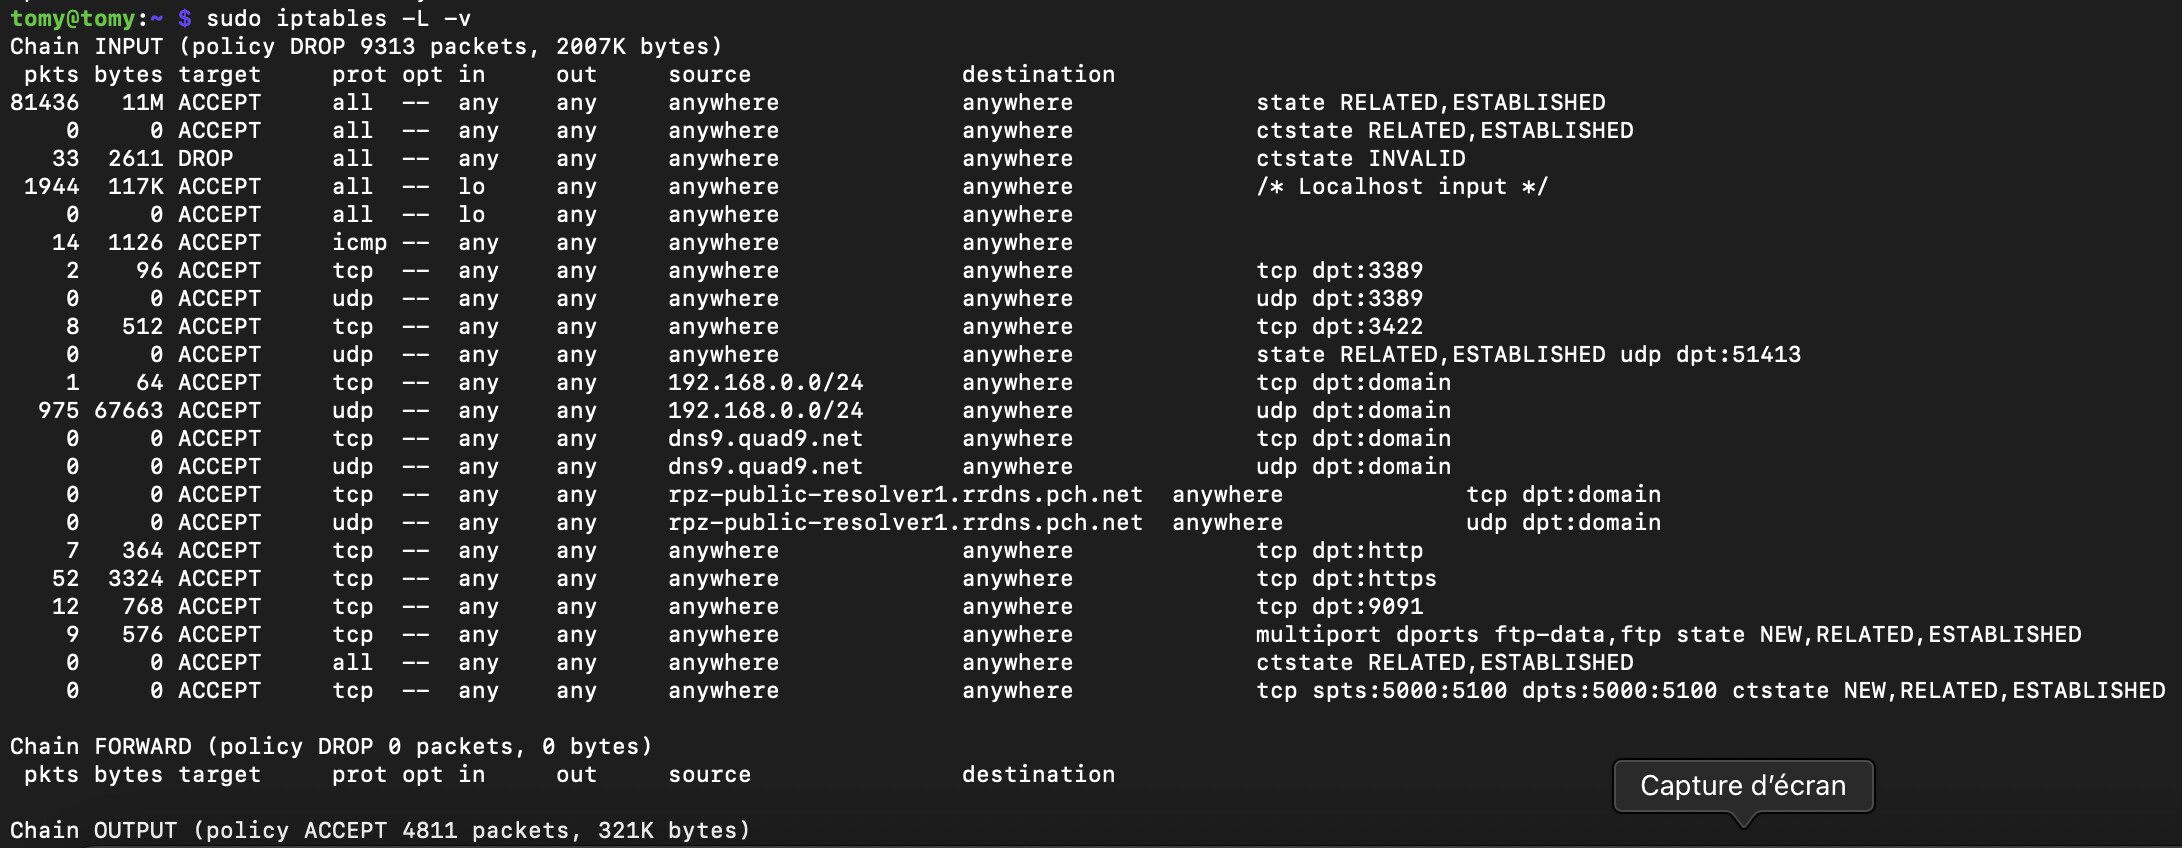
Hier j’ai mis en place un firewall iptables pour bloquer certain accès depuis l’extérieur à ma machine qui est ouverte sur internet. Le parzmetrage de iptables c’est bien passé et tout mes services fonctionne comme avant , je précise que je bloque tout en input et forward et que j’autorise loutput par défaut , j’ai donc dans ma ma table des règles autorisant le trafic en input sur ma machine accès spécifiquement pour éviter l’utilisation de mon serveur dns a l’extérieur par exemple ,
Depuis que mes règles iptables sont mise en place je n’arrive plus à récupérer le contenu du dossier de mon serveur FTP
Ma config de FTP est basic avec les ports passif 5000-5100 ouvert
Je vous transmet mes règles iptables voir si vous remarquiez une grossière erreur
Ceci est en trop. Le port source utilisé par le client est quelconque.
Si la connexions de commande FTP sur le port 21 n’est pas chiffrée avec TLS/SSL, tu pourrais utiliser le suivi de connexion FTP pour autoriser dynamiquement le port ouvert pour chaque connexion avec le module nf_conntrack_ftp. Cf. la cible CT et la correspondance helper. Ça ne marche qu’avec le FTP en clair.
Par ailleurs il y a des maladresses et des redondances, mais je ne vois rien d’autre susceptible de bloquer les connexions de données FTP.
Non, le trafic ne passe pas par la chaîne FORWARD.
D’autre part il faut associer la connexion de commande au helper ftp avec la cible CT dans la table raw, ce n’est plus automatique par défaut (à moins de charger le module nf_conntrack avec le paramètre nf_conntrack_helper=1
Je répète que ça ne peut fonctionner que si la connexion de commande FTP est en clair. Est-ce le cas ?
Tu es sûr(e) d’avoir bien fixé la plage de ports passifs à 5000-5100 dans le serveur ? Le port annoncé dans la réponse PASV n’est pas dans cette plage.
Simplement pour lire des films/series dispo sur le répertoire du serveur, les identifiants sont pour mes amis pour qu’il puisse lire les fichiers directement de chez eux via vlc ou autre.
Je n’est aucune idée de ce qu’est un ftp anonyme…
j’avais bien mes ports passif config sur 5000 à 5100 mais je l’ai est commenter ,
Peu importe pour qui sont les identifiants, les mots de passe sont transmis en clair et n’importe qui sur le chemin des paquets peut les voir.
Un FTP anonyme est un serveur public ouvert à tous qui ne requiert pas d’authentification. En général il ne permet que de télécharger des fichiers, pas d’en déposer.