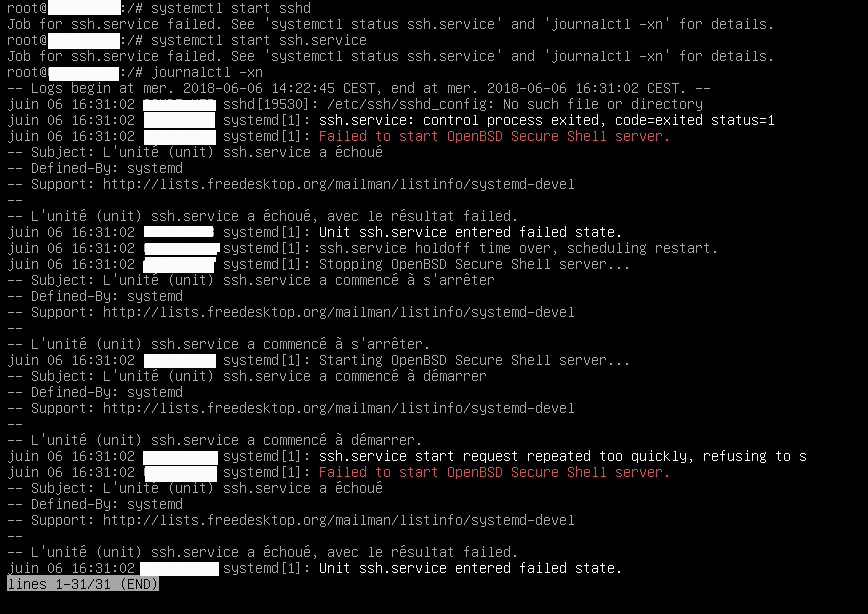
Je viens d’arriver dans un service informatique, j’ai besoin de reprendre la main sur l’ensemble des serveurs.
Cependant je rencontre quelques difficultés sur un des serveurs.
J’ai besoin de mettre à jour le certificat SSL actuel qui à expiré.
Mais l’accès au serveur avec des outils comme WinSCP … n’est pas autorisé.
Ce qui m’empêche d’envoyer des fichiers directement sur le serveur et de pouvoir remplacer l’actuel certificat ssl par le nouveau.
Mon prédécesseur ne m’a pas laissé aucune information, aucune trace sur le réseau, ni dans les backup.
Depuis silence radio…
Information serveur:
VM dans un ESX en vSphere 5.5
Version Debian: stretch\sid
Kernel: Linux… 3.16.0-6-amd64
J’arrive en passant par la console ESX à me connecter dessus en administrateur.
Ma question est la suivante.
Je souhaiterai pouvoir annuler ou réinitialiser par défaut, la connexion SSH avec certificat.
Comme cela je pourrai à nouveau me connecter en mode classique.
Je remettrais par la suite plus de sécurité, une fois que je maîtriserai bien cette aspect.
Il me semble que le plus simple serait que vous rajoutiez votre propre clé publique dans le fichier des clés autorisées de l’utilisateur que vous utilisez pour vous connecter (~/.ssh/authorized_keys), sous réserve que vous puissiez copier/coller du texte via la console ESX.
Sinon la configuration du serveur SSH se fait via le fichier /etc/ssh/sshd_config, dans lequel vous pourrez activer l’authentification par mot de passe.
Il vous faudra redémarrer le démon SSH pour prendre en compte les modification de la configuration (systemctl restart sshd).
dans la console ESX c’est mort le copier coller donc oubli la copie de la clef.
Par contre si tu veux pas trop t’embeter tu supprimes ssh avec l’option --purge tu vire le dossier ssh si il l a pas supprimé et tu le re install
Si oui, faut vérifier que le démon SSH est bien lancé : systemctl status sshd
Si ce n’est pas le cas : systemctl start sshd
Et attention à l’utilisateur avec lequel tu essaies de te logger, par défaut je crois que ce n’est pas possible avec root :
 PermitRootLogin
   Specifies whether root can	log in using ssh(1).  The argument
   must be ``yes'', ``prohibit-password'', ``without-password'',
   ``forced-commands-only'', or ``no''.  The default is ``no''.
   Note that if ChallengeResponseAuthentication is ``yes'', the root
   user may be allowed in with its password even if PermitRootLogin
   is	set to ``without-password''.
La première partie va désinstaller le serveur SSH existant (l’option --purge sert à supprimer les fichiers de configuration, ce qui n’est pas le cas par défaut) et la deuxième va le réinstaller, te permettant ainsi de récupérer les fichiers de configuration d’origine.

 , si devait retourner en arrière.