Risque de sécurité?

Bonjour

J’ai reçu un e-mail de spam dans Thunderbird.
Il y avait une pièce jointe, je ne l’ai bien entendue pas ouverte, mais j’ai ouvert le mail, qui contenait une image.
Je pense que cette image était la pièce jointe, car la piece jointe etait un fichier .png
Y a-t-il un risque ?
Si oui que faire ?

Bonjour,
Le nom de la pièce jointe est de quel type?
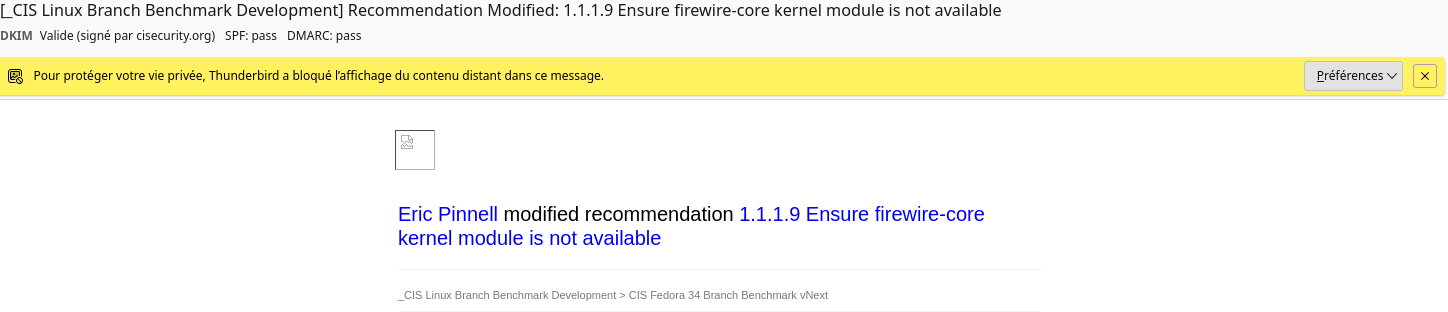
Il faut activer le non chargement des éléments distant ça te permet de pouvoir regarder le code du courriel sans risque
Ca te donne un visu de ce typê:
image

Tu choisi ou pas de regarder les éléments distants.

1 J'aime

J’ai supprimé le mail alors je n’ai pas le nom de la pièce jointe, mais elle avait une extension .png.
J’avais bien ce bandeau jaune mais l’image s’affichait malgré tout.

Avais tu le même bandeau jaune, avec le même texte dedans.

oui le même

Oui, le blocage des éléments distants permet de bloquer les images qui sont référencées dans le mail par une URL externe , mais ça ne bloque pas les « vraies » pièces jointes, qui sont des fichiers envoyés dans le mail.

Si tu souhaites bloquer l’affichage des images intégrées au mail, il faut ouvrir l’éditeur de configuration de Thunderbird, et passer la clé permissions.default.image à une valeur de 2 ou 3 au lieu de 1

source: https://kb.mozillazine.org/Permissions.default.image

Pour la question initiale, je ne saurais dire quels sont les risques et les attaques possibles avec des images png. Il y une extension Thunderbird (Just Verify It) qui permet de scanner automatiquement les pièces jointes avec des antivirus

1 J'aime

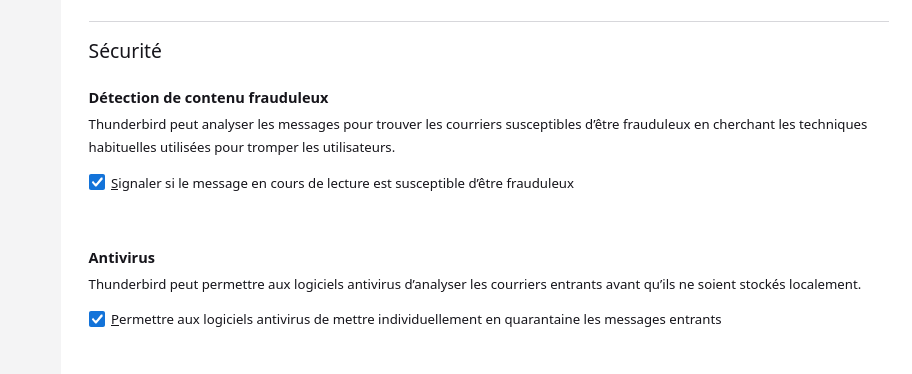
Si tu utilises un antivirus il le fait aussi il suffit de le paramétrer dans Thunderbird pour autoriser le scan des messages et donc des pièces jointes.

la valeur 3 sont des third party donc des lien externes. qui sont donc bloqué par l’options de ne pas charger ce qui est externe.

Par contre si tu clique sur le bouton de la barre jaune à droite et que cette option est à 3, alors il ne chargera rien, ce qui signifie que tu perds du contenu potentiellement nécessaire.

Oui tu as raison, passer la valeur à 3 ne présente pas d’intérêt si le contenu externe est déjà bloqué.

Et surtout, si tu veux l’afficher avec la valeur 3 tu ne peux pas. Car l’option ne permet pas de différencier un cas acceptable d’un cas non acceptable.

Par exemple, j’ai souvent des messages envoyés par mon syndic ou mon assurance qui utilisent des images pour le texte. Si je suis à 3 je ne peux pas les voir et je suis obligé d’aller sur le site.

1 J'aime

salut,
tu proposes quoi comme manip? AVec clamscan?

Avec n’importe quel antivirus.

Paramètres, vie privée et sécurité, Sécurité, antivirus
image

ok merci
mais comment sait-il l’antivirus à utiliser, je n’ai rien vu dans la config

C’est l’antivirus qui fait le taf, thunderbird se contente de le laisser faire.
Après je n’en sais pas plus :slight_smile:

Il est délicat et très inefficace d’insérer du code ds un png (la plupart du temps du javascript ou du php dans le champ tEXt et c’est surtout pour executer du code sur un serveur mal configuré. En revanche, il s’agit souvent d’un executable windows avec une extension bidon rajoutée. Fais un « file toto.png » et tu auras la réponse.

2 J'aime

GIF_exploit

Voilà un gif qui contient la chaine <?phpinfo()?>

Si le serveur était mal configuré, il afficherait le résultat de la commande.
Mais sur un client, ça n’a aucune incidence.

Enf ait ce qu’il faut faire attention, ce sont des noms de ficheirs très long qui ne sont pas entièrement visibles dans les interfaces et qui laissent entendre qu’ils sont des images:

toto qskjh q q.png                                        .exe

Une vieille ruse, mais qui fait toujours ses preuves régulièrement.

Ou le coup des doubles extensions (toto.png.exe).
Comme Windows n’a toujours pas désactivé par défaut la possibilité de cacher les extensions reconnues, on peut facilement se faire berner si on ne regarde pas l’icone.

1 J'aime

Et le bon vieux « blank.exe » :rofl: (où blank est juste le caractère « espace »)

De nombreux services (assurances, banques, syndics,… ) insèrent dans leurs mails 1 image de 1 pixels dans le but de détecter si le message a été lu ou non.
Objectif interne sans doute, statistiques , autres ?
Il n’existe pas de fonction interne au service de mail pour savoir si le mail est lu ou non, donc ils ont imaginé cette option.
Donc ton logiciel de mail permet d’autoriser ou non d’accéder aux images distante ( invisible ou non ).
Pour ma part je n’autorise jamais la lecture des pièces distantes avec mon appli de mail « Claws mail », le correspondant n’a qu’à me demander de lui répondre si il a besoin de le savoir. Ainsi j’évite un tas de pièges, de pubs et autres trappes.
Il reste que ces objectifs de l’émetteur restent plus vagues avec les webmails sur smartphones par exemple.

La procédure normale et sérieuse devrait te demander clairement de répondre au message pour faire savoir que tu l’as reçu… et LU.
Car tout autre automatisme conduit à l’introduction possible de virus ou autre arnaque.

C’est comme le courrier de ta boite aux lettres, ce n’est pas parce le facteur à déposer une missive que tu l’as ouverte, lue… (on a pu te la piquer dans la boite…) il existe un procédure pour garantir la remise du courrier qui se nomme « lettre recommandée avec accusé de réception » (mais encore tu peux ne pas la lire , mais ce sera de ta responsabilité…)
J’avais fait une manoeuvre de la sorte pour rectifier une erreur sur des convoncations. J’avais inséré cette image par une url de la forme « http://site.chezmoi.la/accuse.png?email=destinaire@chez.lui »
accuse
Cela m’avait permis d’avoir la preuve que l’email avait été ouvert donc supposé lu. Beaucoup de lettres recommandées arrivaient trop tard.