Anecdotes : les trucs dingues, insolites, rigolos ou étonnants que vous avez faits en informatique

Salut les zamis, je pense qu’il y a quelques vieux routards parmi nous, et je parie que chacun a des anecdotes sur des trucs dingues, insolites, rigolos ou étonnants qu’il a pu faire ou voir sur des ordinateurs, depuis les premiers dinosaures pré-IBM aux machines récentes d’aujourd’hui… Un point bonus si ça met en situation un logiciel libre :grin:.

Je commence. Si vous avez lu ma présentation, vous savez que je viens à Linux sur le tard, mais que j’ai un peu folâtré avec du logiciel libre dans ma carrière.

Voici mon anecdote : une collègue avait fait un dump d’une table de base de données dans un énorme fichier qui pesait 4 Go, ce n’était pas un dump binaire, mais du texte tout ce qu’il y a de plus lisible, genre CSV ou quelque chose comme ça…

Le truc dingue, c’est que pour des raisons que j’ai oubliées, il fallait changer UN OCTET dans ce fichier énorme (genre un champ à 0 qu’il fallait passer à 1 sur une ligne bien particulière), et qu’on n’avait aucun moyen à notre dispo pour réimporter le dump quelque part chez nous, faire l’update en SQL, et réexporter. La table initiale avait été purgée (naturellement, loi de Murphy), donc pas possible non plus de la réexporter différemment (et de toutes façons, on n’avait pas les droits en écriture sur cette table)… Le fichier devait ensuite partir vers une autre équipe pour vivre sa vie. Bref, on nous demandait de modifier directement le fichier.

Tous les environnements de travail étaient sous Windows, et les collègues avaient essayé tout un tas d’éditeurs de texte, aucun n’arrivait à ouvrir le fichier, il faut dire que la RAM à l’époque on n’en avait pas autant qu’aujourd’hui, et comme de toutes façons Windows à lui tout seul occupait toute la RAM dispo :rofl:… C’était mort d’avance.

Quand on m’a soumis le problème, j’étais dans une phase où je m’éclatais avec Cygwin. Je retrouvais l’aspect puissant des commandes Unix vues pendant mes études, tout ça en restant dans le Windows règlementaire. À l’époque, on pouvait installer un peu ce qu’on voulait sur les PC professionnels, il n’y avait pas de politique comme on a aujourd’hui dans certaines grandes entreprises, où la sécurisation est devenue tellement critique qu’on ne peut plus rien installer sans passer par un circuit de validation strict. Je ne dis pas que c’est mal, hein, c’est juste… devenu d’actualité.

Bref, je vous le donne en mille, le seul truc qui m’a permis de modifier ce fichu octet, c’est le bon vieux vi ! Le fichier était tellement gros que vi s’est mis dans un mode où il n’affichait qu’une seule ligne, je devais utiliser la commande g pour aller pile poil sur la ligne voulue (vous avez dû connaître : 1g pour retourner à la ligne 1)… J’ai pu faire ma modif, sauvegarder, et rendre le fichier à des collègues ébahis qui n’ont pas tous compris comment j’avais fait (la culture informatique, même en SSII, se perd malheureusement).

Voilà, c’était mon anecdote à la noix… Et vous, quels bons vieux souvenirs avez-vous à nous raconter ? N’hésitez pas à mettre du contexte de l’époque !

2 J'aime

Plusieurs anecdotes plus ou moins originales:

  • Au CICOB en 1980 il y avait un paquet de machines UNIX, or l’installation UNIX de l’époque se faisait avec un compte par défaut unix/unix avec des droits root. Je me suis crée un compte consciencieusement sur chacune des ces machines
  • Pendant ma thèse, sur un PDP11 sous unix, j’ai essayé plein de choses en tant qu’utilisateurs. Ils se trouve qu’on pouvait effacé les /dev/tty?, ce que j’ai fait en me demandant ce que ça faisait. J’ai vu, tout l’étage du LRI d’Orsay a été soudain déconnecté du PDP11, l’assistant qui s’occupait du PDP était content que j’ai trouvé une faille dans l’installation de cet UNIX. Je lui ai aussi montré le danger d’un «su» trop vite tapé: j’ai mis un script su dans un .bin avec le PATH le privilégiant, ce script demandait le mot de passe, le planquait puis s’effaçait en affichant le message bad password. Il a suffit après de planter un programme (ce qui arrivait assez vite à l’époque) pour qu’il vienne me débloquer et que je lui donne son mot de passe après. Ça a été mon premier craquage de mot de passe.
  • Mon premier «exploit» en remote a été sur un minitel vers un 3615 qui permettait de manipuler un PC sous DOS. Le gars promettait qu’il était impossible de le planter et c’est vrai qu’il redémarrait en cas de souci et ne prenait que des caractères alphanumériques. Le but a été de faire un binaire avec que des caractères alphanumériques redirigés vers un toto.com qui se modifiait pour terminer par un «CLI;TOTO JMP TOTO». 1h1/2 pour faire ça mais succès :slight_smile:
  • De 2007 à 2019, le serveur de l’agrégation externe puis interne et externe de mathématiques a été dans ma cave sur successivement un Pentium, puis un Fit PC slim puis un Fit PC2, cela du fait du refus du ministère de nous fournir un serveur chez OVH ou autre. C’est ainsi qu’un disjonctage du à ma machine à laver a bloqué la gestion des convocations pendant 2h le temps que je fasse un aller/retour.
  • J’ai vendu un seul programme dans une boite que j’avais crée avec des amis (IVAO == Informatique et Vidéo Assisté par Ordinateur, on a fait entre autres la météo sur France 3 (la petite grenouille vers 1990 et les élections législatives sur La 5 en 86 ou 88).
    image
    J’avais tellement plombé la disquette que au bout de 2-3 semaines celle ci ne démarrait plus. On a fini par enlever toutes les protections.
  • Cette image est la première image envoyée par modem (300 bauds) au LRI d’Orsay (en 1983 ou 84). Jusqu’à il y a peu (enfin, vers 2000-2005), elle était encore affichée.
    image
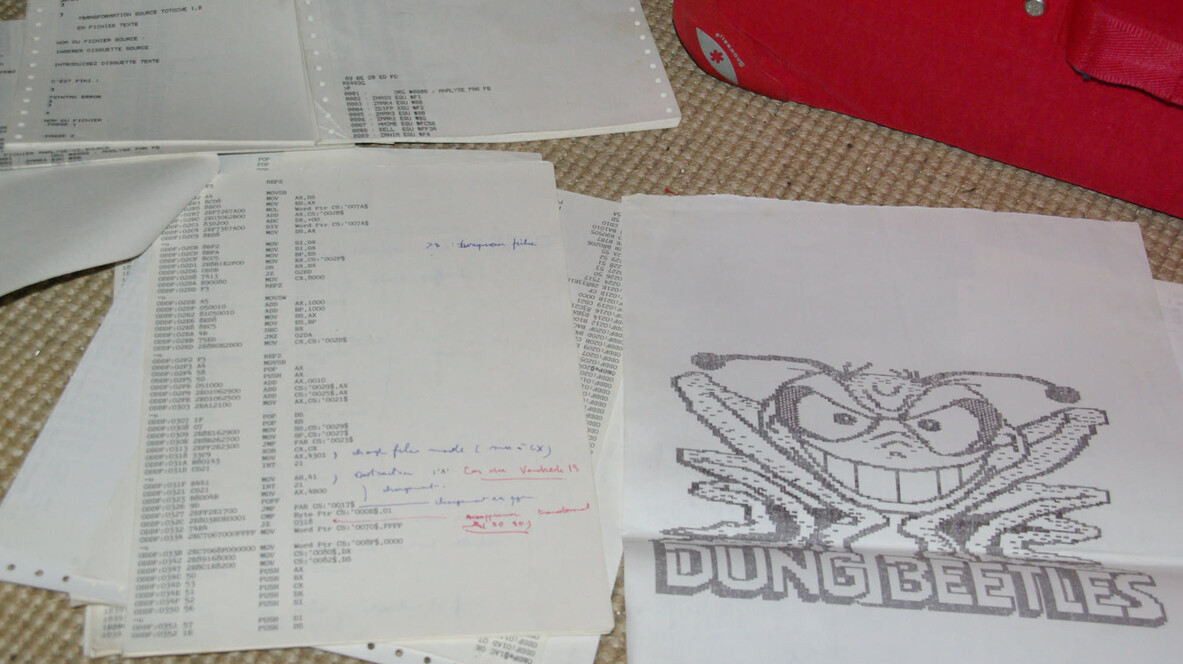
  • Le listing à gauche est le premier virus que j’ai vu (en 1985), c’est un «Vendredi 13» qui formattait le disque si le jour était un vendredi 13. J’ai fait 3 choses, un programme appelé Aspegic qui nettoyait la machine, un autre qui signalait si un .EXE ou un .COM était modifié et enfin BigBrother qui était le virus modifé qui affichait à chaque lancement de programme «Big Brother is watching you», j’ai mis ce virus à Jussieu, j’ignore ce que ça a fait. Ça a été ma seule création de virus (et encore, c’était juste une modification).
1 J'aime
  • Entre 1978 et 1980, sur un salon informatique dans la préfecture de mon département, j’ai mis en panne tous les ordinateurs d’un stand en faisant ce que j’appelle un test du débile. J’ai fait n’importe quoi avec le clavier et j’ai bloqué le système en 5mn. C’était, à l’époque, les premières machines pour faire du traitement de texte, tout intégré.
    Le premier commercial a été furax. Le second m’a demandé comment j’avais réussi à faire ça. Lors des discussions avec les ingénieurs du stand, ce commercial a été en contact avec mon père (on a voulu me virer carrément du salon). Cet homme va devenir un des meilleurs amis de mon père entre 1980 et le début des années 2000, date où cet homme est décédé dans un accident de voiture.
    A cette époque je voulais être historien spécialisé en paléontologie. Je suis devenu informaticien.
  • Dans les années 90, j’ai mis en panne 3615 Ulla. Le site était hébergé à l’époque sur une serveur sur lequel il y avait d’autres sites, notamment en 3614. En essayant de faire certaines manipulation, on a planté tous les sites du serveur. Cependant, notre connexion était toujours active, on avait directement l’accès à la console Windows du serveur avec tous les droits.
  • En 93, j’ai voulu mettre en place un accès Internet en boucle locale. L’infrastructure utilisait des machines Slackware. Je n’ai pas pu aboutir sur ce projet, faute d’avoir pu trouver les fonds nécessaires. L’anecdote, c’est que le conseiller bancaire des la Banque Populaire de l’époque avait refusé mon projet au titre qu’internet n’avait pas d’avenir en France car il y avait le minitel. Le gars était le spécialiste des innovations et nouvelles technologies de l’agence. J’ai découvert au passage et pour l’époque le mode d’attribution des budgets de la Nouvelle Chambre Économique dont je connais pas l’existence.
  • A la même période j’ai mis en place le premier parc de PC relié à internet dans un bar (je ne sais plus comment on appelait ça à l’époque) pour les accès Internet, messagerie, etc… Plutôt dédié aux étudiants (en particulier étrangers). Il y avait même un serveur de fichier sous Slackware. Ça m’avait donné un accès gratuit à la discothèque et à son bar sans limite de durée jusqu’à la fermeture de celle-ci plusieurs années plus tard.
  • 93-94, avec la sortie de l’iPhone 3G/3GS, je faisait un trajet journalier vers paris en TGV. Le matin, à 7h il y avait des gars qui braillaient avec leur téléphone. Avec un portable sous linux, en utilisant les outils OBEX (bluetooth), j’éteignais les téléphones à distance. Pour certains récidivistes, j’avais un script qui scannait leur téléphone et l’éteignait automatiquement. Comme ça je pouvais dormir tranquillement pendant le trajet.
  • En 2001, le virus NIMDA qui était en fait un virus à charge vide et un ver s’est répandu dans le monde entier. beaucoup d’entreprises ont été impactées, voir complètement bloquées pendant des semaines. Au sein d’un groupe SSII français (-environ 10 000 personnes) à l’époque, je gérais l’informatique une filiale de 150 personnes. Cette filiale a été la seule entité et le seul site du groupe à ne pas avoir été hors service.
    En effet pour lutter contre le virus il fallait débrancher les machines non traitées du réseau, et les nettoyer une par une.
    Le site a été infecté mais mais en moins d’"une demi-journée il était redevenu opérationnel en nominal.
    D’une part les utilisateurs n’avaient tous un antivirus, aucun droit pour les désactiver ou en changer les paramètres mais toutes l’infrastructure du site était sous Linux (Mandriva à l’époque). Seul un des deux serveurs de fichiers était sous Windows. Ça nous a pas mal protégé. Pendant près de trois semaines, la direction générale du groupe venait sur le site pour faire certaines réunions qui nécessitait des outils informatiques, des applications sur Internet, des demos etc.
    Le projet de la télé-déclaration des revenus du ministère des finances de l’époque n’a même pas été impacté.
    En fait l’impact le plus grave du virus a été que le système d’alarme d’intrusion du bâtiment (mais pas des locaux de l’entreprise dans les bâtiment) a été impacté. Un voleur à la petite semaine en a profiter pour entrer dans le bâtiment, forcer une porte secondaire de nos locaux et voler deux portable. Il n’en a pas volé plus car étant en train de vérifier tous les ordinateurs de la filiale j’étais sur place, et je suis tomber sur lui.
    Déjà, à l’époque l’incompétence de la police n’a pas permis de l’arrêter. Je suis tombé sur lui quelques années plus tard (un peu moins de 10 ans) en prenant le TGV.
  • En fin 2014, début 2015, responsable des accès externes au sein de l’équipe réseau d’un groupe Logistique à moitié propriété d’un groupe Russe, j’ai bloqué un train complet de fournitures militaires (sans armes) entre la baltique et la mer noire. Je pilotais le projet du nouveau proxy. En activant les règles définies par la loi française (point d’accès Internet de tous les pays du groupe) et les règles de la DRH), il n’a plus été possible de valider les manifestes de transports sur le site russe qui vendait aussi des armes.
    Cela étant le poids de certains palettes « d’uniformes » étaient étonnamment lourds pour du tissus.
    Dans la même veine, les pays en décalages horaires de la France n’ont pas pu continuer de visionner les matchs de foot pendant les heures de travail. Le PDG Russe m’avait contacté car il ne pouvait plus voir le match de son équipe favorite en coupe européenne, de la ligue ou je ne sais quoi (je n’aime pas le foot).
  • En 2022, la Poste Belge n’a pas pu trier ni courriers ni colis pendant 5 jours à travers toute la Belgique. L’incident s’est produit lors du déménagement du datacenter de secours. Le lien entre les deux datacenter (prod/secours) devait avoir une latence de seulement 1 ms au max (soit un ping de 2ms). Sauf que ce point technique ne figurait que dans le contrat, pas dans les documentations techniques.
    Les synchronisation inter datacenter ont été fortement ralenties, provoquant des engorgement dans les bases de données traitant les flux des machines de tri automatisées. J’étais le responsable des opérations pour ce client pour mon entreprise. La crise à gérer a été difficile avec 36 heures de travails en à peine trois jours. Tous les serveurs concerné étaient des Debian en cluster avec un node sur chaque datacenter.
2 J'aime